完全免费且开源、视频通话、在线聊天、屏幕共享、录制屏幕、文件共享、P2P连接等。。。
可以说是很全面了,部署起来也很简单。
安装并启动需要用到的软件:
sudo zypper in nodejs14 nginx python3-certbot-nginx supervisor git
sudo systemctl enable --now nginx supervisord
拉项目源码/复制一份配置文件/安装依赖:
git clone https://github.com/miroslavpejic85/mirotalk.git
cd mirotalk
cp .env.template .env
npm install
编辑配置文件:
nano .env修改下面这些配置:
NGROK_ENABLED=false
TURN_ENABLED=false
API_KEY_SECRET=imlala
如果你的网络位于NAT后面可以打开TURN的选项,之后去这里注册一个账号:http://numb.viagenie.ca
接着修改下面的配置:
TURN_URLS=turn:numb.viagenie.ca
TURN_USERNAME=YourNumbUsername
TURN_PASSWORD=YourNumbPassword
新建supervisor配置文件:
sudo nano /etc/supervisord.d/talk.conf写入如下配置:
[program:talk]
directory=/home/imlala/mirotalk
command=npm start
user=imlala
autostart=true
autorestart=true
更新supervisor并检查mirotalk运行状态:
sudo supervisorctl update
sudo supervisorctl status
新建nginx配置文件:
sudo nano /etc/nginx/vhosts.d/talk.conf写入如下配置:
server {
    listen       80;
    server_name  mirotalk.233.fi;
    client_max_body_size 0;

    location / {
        proxy_pass http://127.0.0.1:3000;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header Host $http_host;
        proxy_redirect off;
    }
}
检查nginx配置,确认无误后申请ssl证书:
sudo nginx -t
sudo certbot --nginx
注:mirotalk想要正常工作必须配置ssl证书。
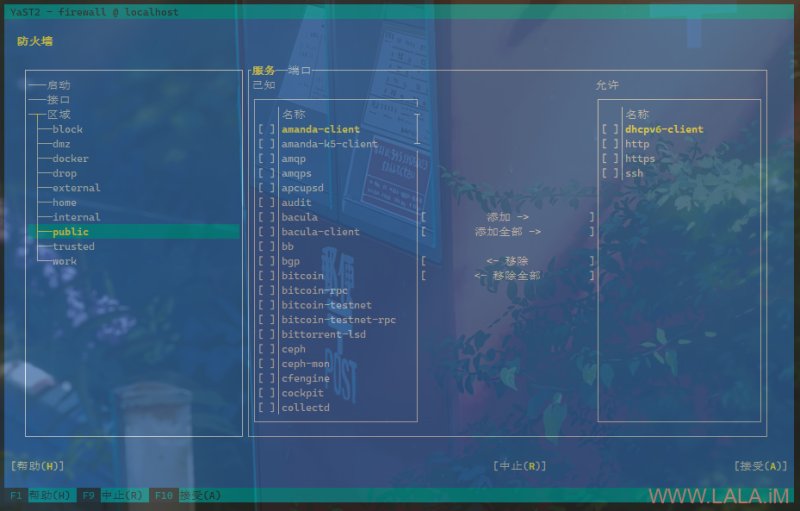
防火墙放行80/443:
sudo yast2按如图设置:
访问网址测试是否能够打开: