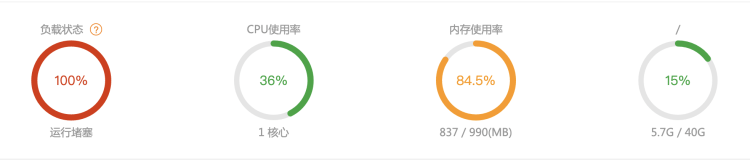
这里我就花时间给他看看,这里我直接看日志,看到2个网站其中有一个网站日志比较大3M左右,这里我下载下来看。
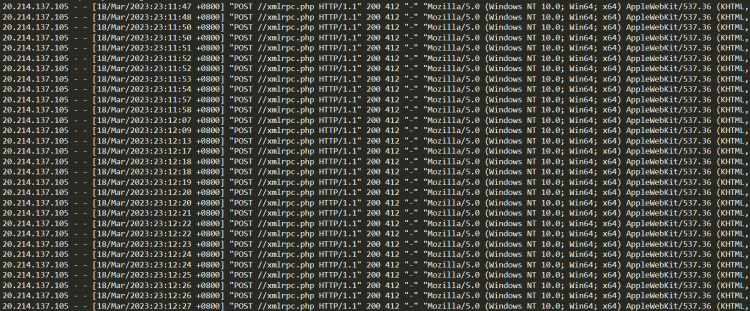
看到这个问题我们应该明白,应该是有被扫 xmlrpc.php文件导致的。
推荐阅读
解决WordPress被利用xmlrpc.php暴力破解攻击问题
昨天晚上,老蒋的一台VPS主机上安装的AMH面板,其中一个网站收到来自阿里云监控的报警提示宕机,于是检查这台VPS主机的时候看到同机器中的其他网站正常可以打开,仅有这个网站出现404错误,而且刷新后非常的慢才可以打开,确定这个网站之前是完整没有问题的,目标锁定这个网站可能被大量访问某个PHP文件导致...
日期:2015/2/6
阅读全文
这里我们删除xmlrpc.php文件,应该他用不到接口,我们直接删除的同时还需要脚本屏蔽。
add_filter('xmlrpc_enabled', '__return_false');这里添加到 Functions.php 中。基本上等待一会正常。
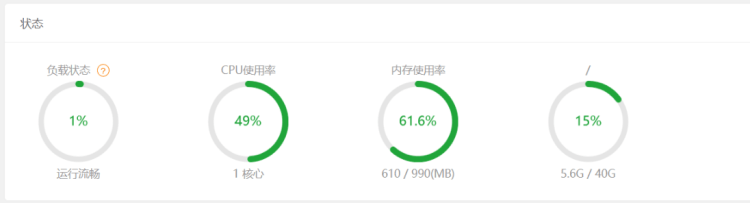
这样,问题解决。网站速度也提高,负载状态也恢复正常。