那我们可以做的办法就是禁止在附件图片目录禁止执行PHP文件即可。这样就可以防止即便被上传PHP文件,然后被提权的问题。
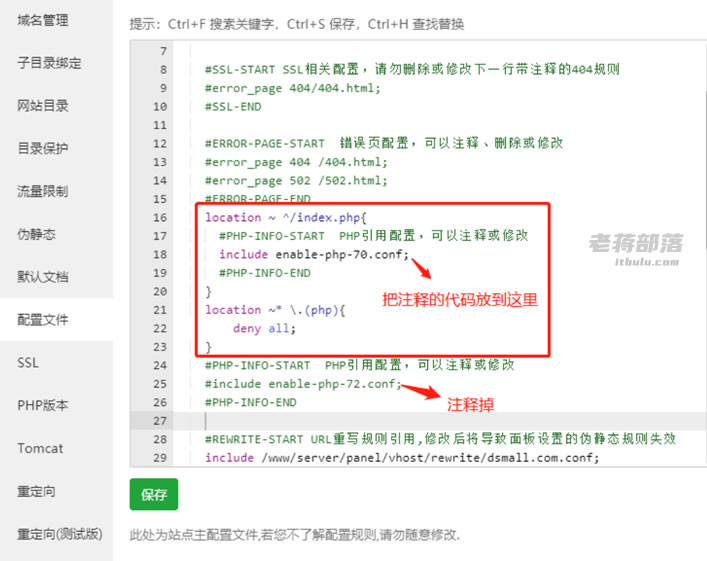
比如我们在使用像THINKPHP 内核的时候,对应的根目录只能允许执行index.php文件,其他PHP都不允许执行,那我们就需要在配置文件中添加代码。
location ~ ^/index.php{
      #PHP-INFO-START  PHP引用配置,可以注释或修改
      include enable-php-70.conf;
      #PHP-INFO-END
    }
    location ~* \.(php){
              deny all;
}
这参考这里:https://www.bt.cn/bbs/thread-52183-1-1.html
不过,如果我们是WordPress程序的话,如何办呢?
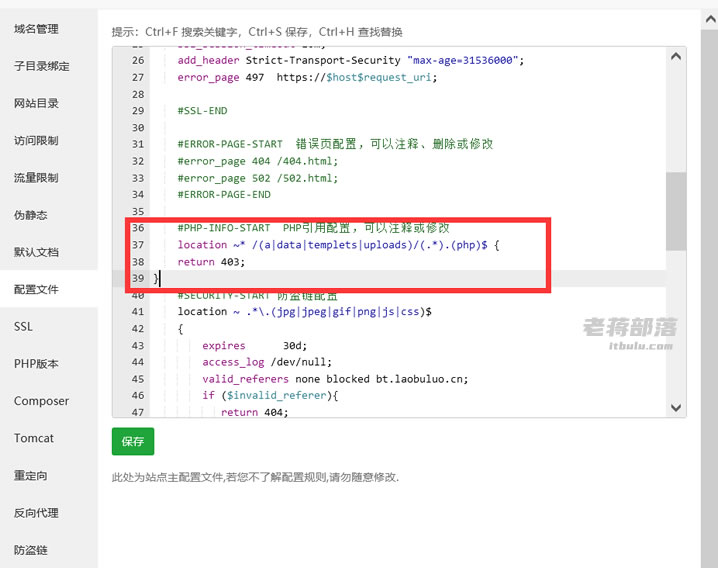
如果我们是WP或者DEDECMS都是适用的,只要添加对应代码到当前站点配置文件中。
location ~* /(a|data|templets|uploads)/(.*).(php)$ {
    return 403;
}
目录我们可以自行修改。完毕之后,我们重启Nginx即可。
5/5 - (1 票)