步骤一 打开监听配置向导
完成以下操作,打开监听配置向导:
1、登录负载均衡管理控制台。
2、在左侧导航栏,选择实例 > 实例管理。
3、选择实例的地域。
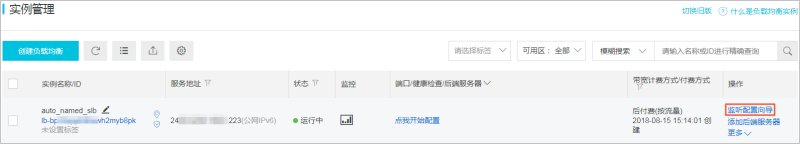
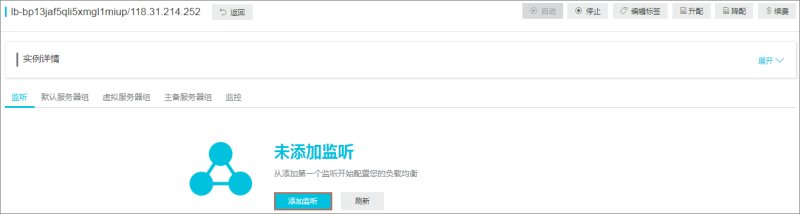
4、选择以下一种方法,打开监听配置向导:
- 在实例管理页面,找到目标实例,然后单击添加配置向导。
- 在实例管理页面,单击目标实例ID。在监听页面,单击添加监听。
步骤二 配置协议监听
完成以下操作, 配置协议监听:
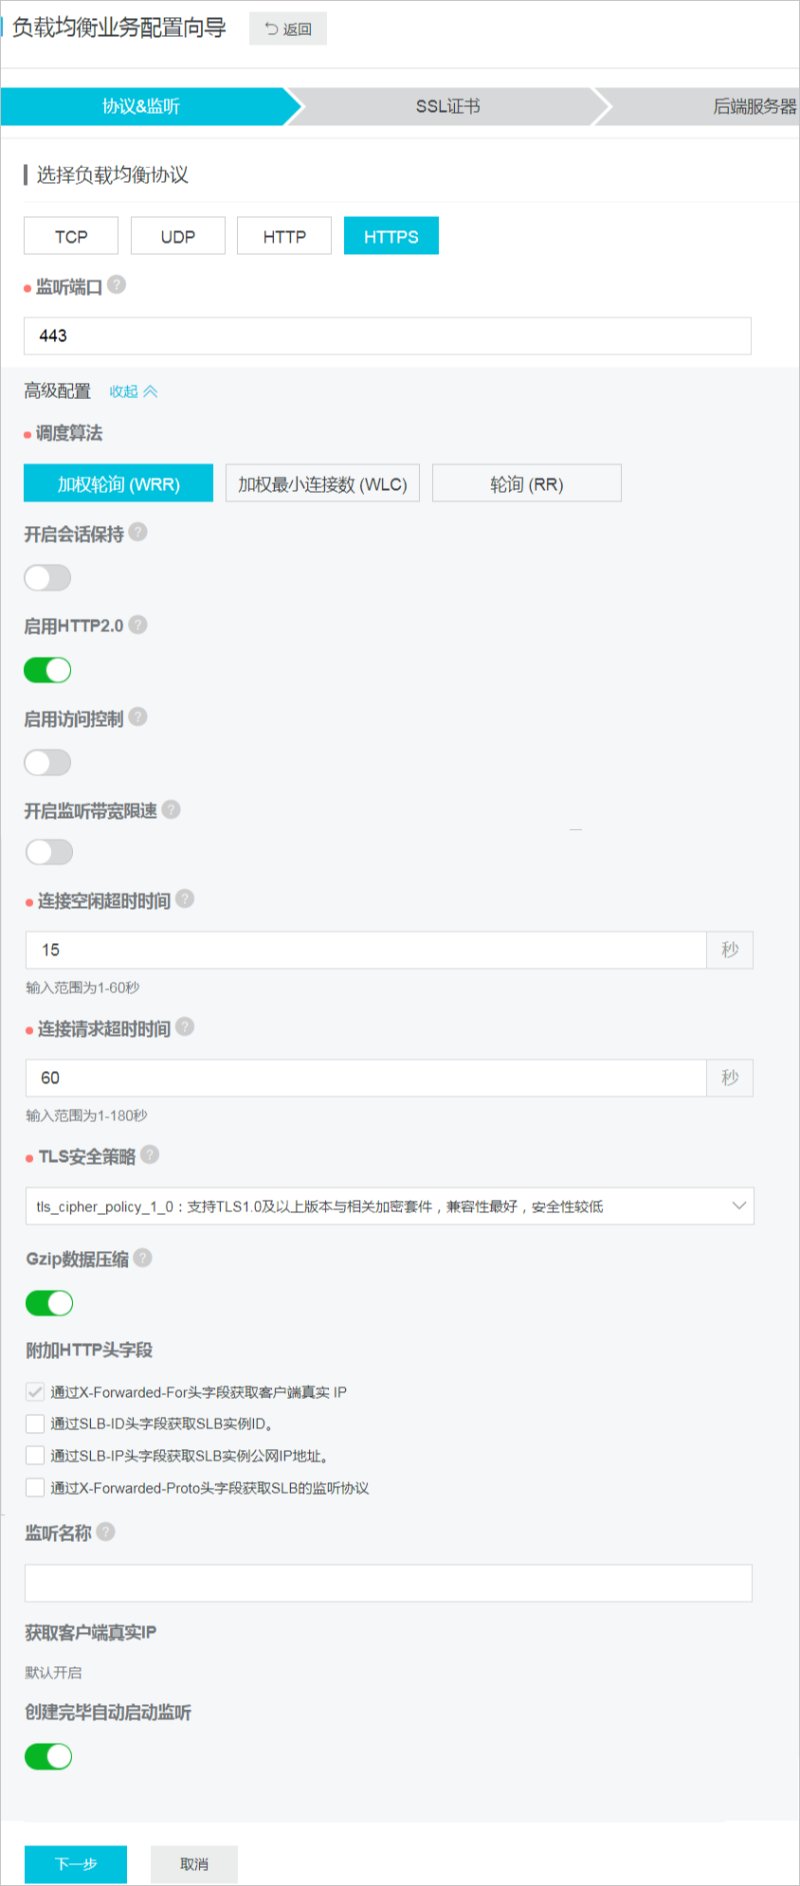
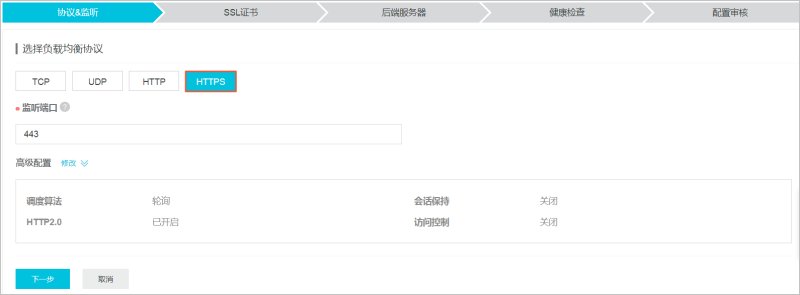
1、在协议&监听页面,根据以下信息配置HTTPS监听。
| 监听配置 | 说明 |
|---|---|
| 监听协议 | 选择监听的协议类型。
本操作,选择HTTPS。 |
| 监听端口 | 用来接收请求并向后端服务器进行请求转发的监听端口。
端口范围为1-65535。
说明 在同一个负载均衡实例内,监听端口不可重复。 |
| 高级配置 |
| 调度算法 | 负载均衡支持轮询、加权轮询(WRR)、加权最小连接数(WLC)三种调度算法。
- 加权轮询:权重值越高的后端服务器,被轮询到的次数(概率)也越高。
- 轮询:按照访问顺序依次将外部请求依序分发到后端服务器。
- 加权最小连接数:除了根据每台后端服务器设定的权重值来进行轮询,同时还考虑后端服务器的实际负载(即连接数)。当权重值相同时,当前连接数越小的后端服务器被轮询到的次数(概率)也越高。 |
| 开启会话保持 | 选择是否开启会话保持。
开启会话保持功能后,负载均衡会把来自同一客户端的访问请求分发到同一台后端服务器上进行处理。
HTTP协议会话保持基于Cookie。负载均衡提供了两种Cookie处理方式:
- 植入Cookie:您只需要指定Cookie的过期时间。
客户端第一次访问时,负载均衡会在返回请求中植入Cookie(即在HTTP/HTTPS响应报文中插入SERVERID),下次客户端携带此Cookie访问,负载均衡服务会将请求定向转发给之前记录到的后端服务器上。
- 重写Cookie:可以根据需要指定HTTPS/HTTP响应中插入的Cookie。您需要在后端服务器上维护该Cookie的过期时间和生存时间。
负载均衡服务发现用户自定义了Cookie,将会对原来的Cookie进行重写,下次客户端携带新的Cookie访问,负载均衡服务会将请求定向转发给之前记录到的后端服务器。 |
| 启用HTTP2.0 | 选择是否启HTTP 2.0协议。 |
| 启用访问控制 | 选择是否启用访问控制。 |
| 访问控制方式 | 开启访问控制后,选择一种访问控制方式:
- 白名单:仅转发来自所选访问控制策略组中设置的IP地址或地址段的请求,白名单适用于应用只允许特定IP访问的场景。
设置白名单存在一定业务风险。一旦设置白名单,就只有白名单中的IP可以访问负载均衡监听。如果开启了白名单访问,但访问策略组中没有添加任何IP,则负载均衡监听会转发全部请求。
- 黑名单:来自所选访问控制策略组中设置的IP地址或地址段的所有请求都不会转发,黑名单适用于应用只限制某些特定IP访问的场景。
如果开启了黑名单访问,但访问策略组中没有添加任何IP,则负载均衡监听会转发全部请求。 |
| 选择访问控制策略组 | 选择访问控制策略组,作为该监听的白名单或黑名单。
说明 IPv6实例只能绑定IPv6访问控制策略组,IPv4实例只能绑定IPv4访问控制策略组。 |
| 开启监听带宽限速 | 选择是否配置监听带宽。
对于按带宽计费的负载均衡实例,您可以针对不同监听设定不同的带宽峰值来限定监听的流量。实例下所有监听的带宽峰值总和不能超过该实例的带宽。
默认不开启,各监听共享实例的总带宽。
说明 使用流量计费方式的实例默认不限制带宽峰值。 |
| 连接空闲超时时间 | 指定连接空闲超时时间,取值范围为1-60秒。
在超时时间内一直没有访问请求,负载均衡会暂时中断当前连接,直到一下次请求来临时重新建立新的连接。
该功能已经在全部地域开放。 |
| 连接请求超时时间 | 指定请求超时时间,取值范围为1-180秒。
在超时时间内后端服务器一直没有响应,负载均衡将放弃等待,给客户端返回HTTP 504错误码。
该功能已经在全部地域开放。 |
| TLS安全策略 | 仅性能保障型实例支持选择使用的TLS安全策略。
TLS安全策略包含HTTPS可选的TLS协议版本和配套的加密算法套件。 |
| Gzip数据压缩 | 开启该配置对特定文件类型进行压缩。
目前Gzip支持压缩的类型包括:text/xml、text/plain、text/css、application/javascript、application/x-javascript application/rss+xml、application/atom+xml、application/xml。 |
| 附加HTTP头字段 | 选择您要添加的自定义HTTP header字段:
- 添加X-Forwarded-For字段获取客户端的IP地址。
- 添加X-Forwarded-Proto字段获取实例的监听协议。
- 添加SLB-IP字段获取负载均衡实例的公网IP。
- 添加SLB-ID字段获取负载均衡实例的ID。 |
| 获取真实IP | HTTP监听通过 X-Forwarded-For获取客户端真实IP。 |
| 创建完毕自动启动监听 | 是否在监听配置完成后启动负载均衡监听,默认开启。 |
2、单击下一步。
步骤三 配置SSL证书
添加HTTPS监听,您需要上传服务器证书或CA证书,如下表所示。
| 证书 | 说明 | 单向认证是否需要 | 双向认证是否需要 |
|---|---|---|---|
| 服务器证书 | 用来证明服务器的身份。
用户浏览器用来检查服务器发送的证书是否是由自己信赖的中心签发的。 | 是
服务器证书需要上传到负载均衡的证书管理系统。 | 是
服务器证书需要上传到负载均衡的证书管理系统。 |
| 客户端证书 | 用来证明客户端的身份。
用于证明客户端用户的身份,使得客户端用户在与服务器端通信时可以证明其真实身份。您可以用自签名的CA证书为客户端证书签名。 | 否 | 是
需要客户端进行安装。 |
| CA 证书 | 服务器用CA证书验证客户端证书的签名。如果没有通过验证,拒绝连接。 | 否 | 是
服务器证书需要上传到负载均衡的证书管理系统。 |
在上传证书前,请注意:
- 上传的证书格式必须是PEM。
- 证书上传到负载均衡后,负载均衡即可管理证书,不需要在后端ECS上绑定证书。
- 因为证书的上传、加载和验证都需要一些时间,所以使用HTTPS协议的实例生效也需要一些时间。一般一分钟后就会生效,最长不会超过三分钟。
- HTTPS监听使用的ECDHE算法簇支持前向保密技术,不支持将DHE算法簇所需要的安全增强参数文件上传,即PEM证书文件中含BEGIN DH PARAMETERS字段的字串上传。
- 目前负载均衡HTTPS监听不支持SNI(Server Name Indication),您可以改用TCP监听在后端ECS上实现SNI功能。
- HTTPS监听的会话ticket保持时间设置为300秒。
- HTTPS监听实际产生的流量会比账单流量更多一些,因为会使用一些流量用于协议握手。
- 在新建连接数很高的情况下,会占用较大的流量。
完成以下操作,配置SSL证书:
1、选择已上传的服务器证书,或单击新建服务器证书上传一个服务器证书。
2、如果您要开启HTTPS双向认证,单击修改,开启双向认证。
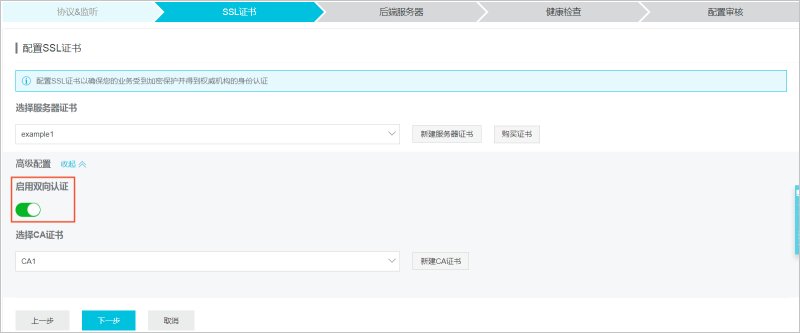
3、选择一个已上传的CA证书,或单击新建CA证书上传一个CA证书。您可以使用自签名的CA证书,详情参见生成CA证书。
步骤四 添加后端服务器
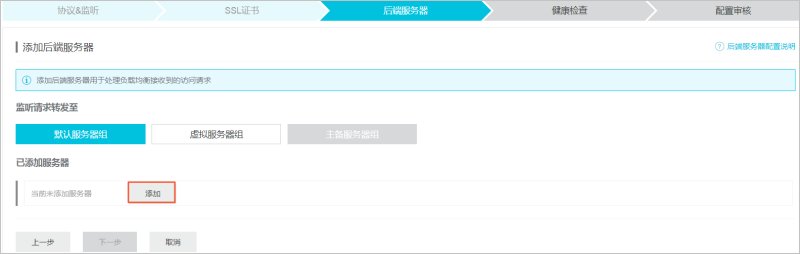
添加处理前端请求的后端服务器。您可以使用实例配置的默认服务器组,也可以为监听配置一个虚拟服务器组或主备服务组。
本操作中,以默认后端服务器组为例:
1、选择默认服务器组,单击添加。
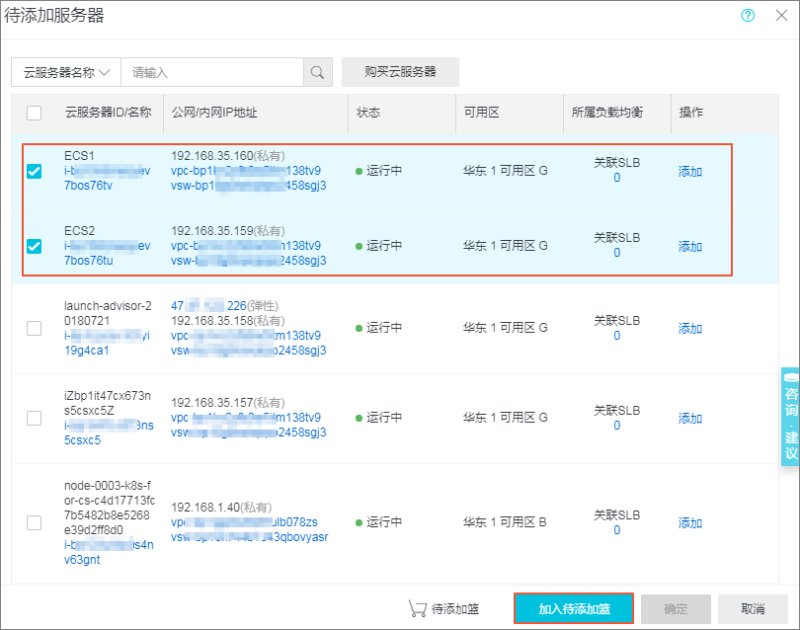
2、选择要添加的ECS实例,然后单击加入待添加篮。单击确定。
3、配置添加的后端服务器的端口和权重。
- 端口
后端服务器(ECS实例)开放用来接收请求的端口,端口范围为1-65535。同一个负载均衡实例内,后端服务器端口可以相同。
- 权重
后端服务器(ECS实例)的权重。权重越高的ECS实例将被分配到更多的访问请求。
说明 权重设置为0,该服务器不会再接受新请求。
5、单击下一步。
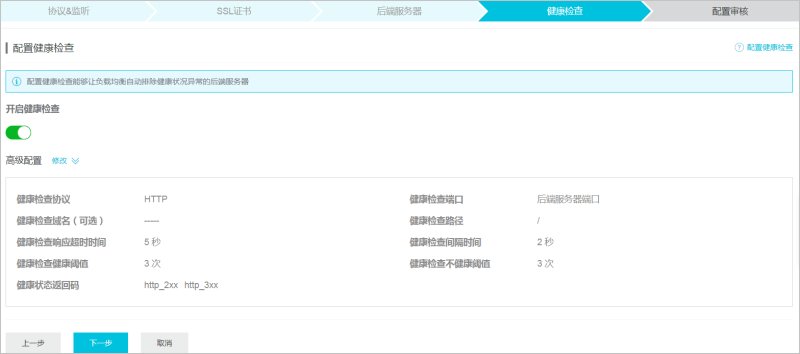
步骤五 配置健康检查
负载均衡通过健康检查来判断后端服务器(ECS实例)的业务可用性。健康检查机制提高了前端业务整体可用性,避免了后端ECS异常对总体服务的影响。
步骤六 提交配置
完成以下操作,确认监听配置:
1、在审核提交页面,检查监听配置,您可以单击修改更改配置。确认无误后,单击提交。
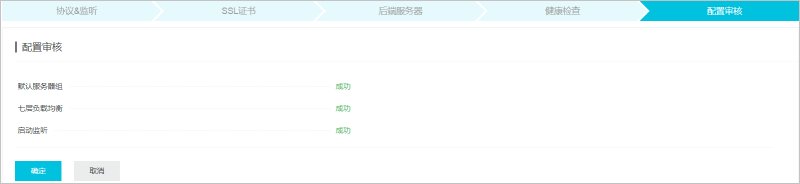
2、在配置审核页面,在配置成功后,单击确定。
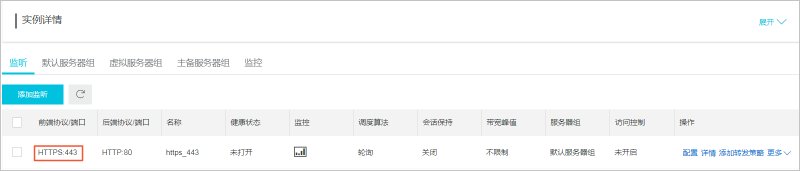
配置成功后,您可以在监听页面查看已创建的监听。
> 聚云网旨在收集阿里云、腾讯云、百度云等云计算产品的行业资讯,最新优惠信息,提供代金券、优惠券领取,让用户以最低的价格购买服务器,享受优质的产品服务。聚云网提供免费服务器购买咨询,科技前沿资讯,互联网行业动态,软件开发及服务器运维教程,竭全力为用户提供优质服务。
如果您有任何疑问,请在页面右侧点击联系聚云网客服,第一时间为您服务。如果您有教程需求,可以在我们的社区中留言。如果您有经验要分享,我们欢迎您的到来。文章中有什么问题,也欢迎留言指正,我们共同创建一个服务平台。